



ASA#6_Cut-Through cơ bản_Phần 2

Lưu ý: Sử dụng Cisco ASA chạy trên VMWare kết hợp Router chạy trên Cisco IOU hoặc GNS3.
Mô tả:
-
Thực hiện xác thực cho tất cả các dịch vụ hoạt động trên TCP cho các PC thuộc mạng 192.168.1.0/24. Dùng local database để thực hiện xác thực.
-
Những dịch vụ cho phép thực hiện xác thực:
-
HTTP (80)
-
HTTPS (443)
-
FTP (21)
-
TELNET (23)
-
Kiểm tra:
GATEWAY#show ip interface brief f0/1
Interface IP-Address OK? Method Status Protocol
FastEthernet0/1 192.168.88.130 YES DHCP up up
GATEWAY#
GATEWAY#show ip route static
S 192.168.1.0/24 [1/0] via 192.168.2.1
S* 0.0.0.0/0 [254/0] via 192.168.88.2
GATEWAY#
Giao tiếp thành công với ICMP, vì ICMP không được yêu cầu thực hiện xác thực. Tuy nhiên tất cả dịch vụ hoạt động trên TCP không thể thực hiện giao tiếp cho đến khi được xác thực.
C:\ping 8.8.8.8

Thực hiện truy cập dịch vụ web: https://www.microsoft.com

Yêu cầu xác thực nếu chưa được xác thực trước đó.
username=dtu; password=dtu@123
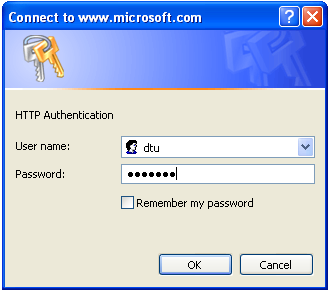
Xác thực thành công.
Trạng thái xác thực:
FW-ASA-DTU# sh uauth
Current Most Seen
Authenticated Users 1 1
Authen In Progress 0 2
user 'dtu' at 192.168.1.10, authenticated (idle for 0:01:46)
absolute timeout: 0:05:00
inactivity timeout: 0:00:00
FW-ASA-DTU#
References
[1]http://www.mustbegeek.com/configure-ssh-access-in-cisco-asa/
[2]https://cuongquach.com/firewall-asa-bai-1-cau-hinh-co-ban.html
[3]https://learningnetwork.cisco.com/thread/76581
[4]Nhóm tác giả TT Tin học VNPro, CCSP LABPRO (ISCW, SNRS, IPS & CSMARS, SNAF & SNAA), NXB Thông tin & Truyền thông.
- Xử lý điều kiện trong DB2
- BÌNH TĨNH TRƯỚC HỘP THƯ SỐ – NGHỆ THUẬT NHẬN DIỆN EMAIL PHISHING TỪ GÓC NHÌN NGHIỆP VỤ
- HÓA THÂN THÀNH "KẺ TẤN CÔNG": KHI HIỂU RÕ CẠM BẪY, TA PHÒNG THỦ VỮNG VÀNG HƠN
- CÁC CÔNG CỤ XÂY DỰNG GIAO DIỆN ỨNG DỤNG BẰNG TRÍ TUỆ NHÂN TẠO (AI)
- Silent Lynx khai thác lỗ hổng WinRAR để triển khai Reverse Shell nhằm tấn công các cơ quan chính phủ