



Cấu hình DHCPv6
Cho sơ đồ mạng như sau:
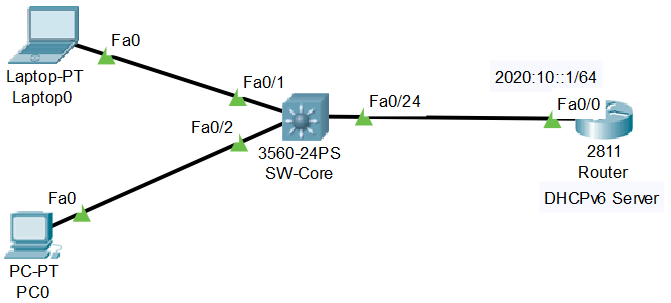
Lab này được thực hiện trên Cisco Packet Tracer 7.2.
Router 2811 và Switch 3560.
//Bật dual-ipv4-and-ipv6
Switch(config)# hostname SW-Core
SW-CORE(config)# sdm prefer dual-ipv4-and-ipv6 default
SW-CORE(config)# end
SW-CORE# write
SW-CORE# reload
SW-CORE# show sdm prefer
Bước 1) Cấu hình IPv6 cho cổng F0/0 và khai báo pool
Router(config)# hostname DHCPv6-Server
DHCPv6-Server(config)# ipv6 unicast-routing
DHCPv6-Server(config)# ipv6 cef
DHCPv6-Server(config)# interface fastEthernet 0/0
DHCPv6-Server(config-if)# no shutdown
DHCPv6-Server(config-if)# ipv6 enable
DHCPv6-Server(config-if)# ipv6 address 2020:10::1/64
DHCPv6-Server(config-if)# exit
DHCPv6-Server(config)# ipv6 dhcp pool dtu10
DHCPv6-Server(config-dhcpv6)# prefix-delegation pool dtu1010
DHCPv6-Server(config-dhcpv6)# domain-name mydtu.vn
DHCPv6-Server(config-dhcpv6)# exit
Bước 2) Khai báo Subnet cho các pool
DHCPv6-Server(config)# ipv6 local pool dtu1010 2020:10::/64 64
Bước 3) Bật DHCP Server trên interface f0/0
DHCPv6-Server(config)# interface fastEthernet 0/0
DHCPv6-Server(config-if)# ipv6 dhcp server dtu10
DHCPv6-Server(config-if)# exit
Bước 4) Test DHCPv6 Client

- BÌNH TĨNH TRƯỚC HỘP THƯ SỐ – NGHỆ THUẬT NHẬN DIỆN EMAIL PHISHING TỪ GÓC NHÌN NGHIỆP VỤ
- HÓA THÂN THÀNH "KẺ TẤN CÔNG": KHI HIỂU RÕ CẠM BẪY, TA PHÒNG THỦ VỮNG VÀNG HƠN
- CÁC CÔNG CỤ XÂY DỰNG GIAO DIỆN ỨNG DỤNG BẰNG TRÍ TUỆ NHÂN TẠO (AI)
- Silent Lynx khai thác lỗ hổng WinRAR để triển khai Reverse Shell nhằm tấn công các cơ quan chính phủ
- Thông tin xác thực ConnectWise bị chiếm dụng, 173 môi trường Microsoft 365 bị truy cập trái phép