



CẤU HÌNH DNS SERVER TRÊN ROUTER
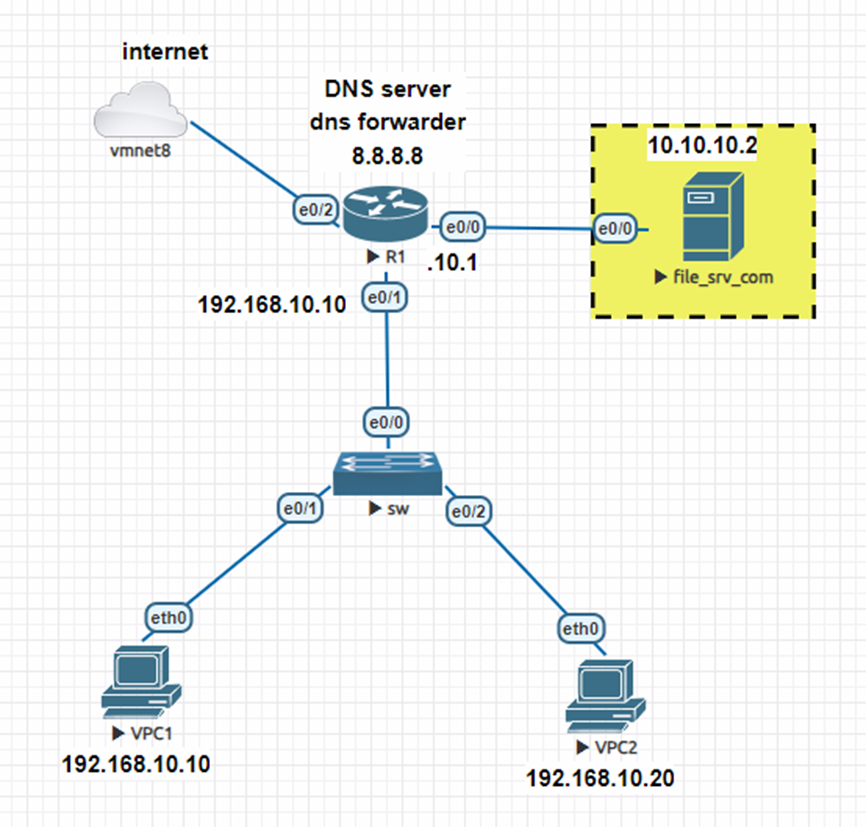
Cấu hình Router R1 làm DNS server cho các PC, đồng thời cấp DHCP.
Trên Router:
- Tạo 1 số bản ghi tĩnh ví dụ file.local ứng với 10.10.10.2
- Trỏ sang 8.8.8.8 để phân giải các bản ghi internet
Cấu hình IP trên R1:
interface Ethernet0/0
ip address 10.10.10.1 255.255.255.0
!
interface Ethernet0/1
ip address 192.168.10.1 255.255.255.0
!
interface Ethernet0/2
ip address 192.168.200.10 255.255.255.0
Cấu hình NAT để ra internet trên R1:
access-list 1 permit 192.168.10.0 0.0.0.255
!

interface Ethernet0/1
ip nat inside
!
interface Ethernet0/2
ip nat outside
!
ip nat inside source list 1 interface Ethernet0/2 overload
!
Cấu hình DNS Server trên R1:
ip host file.local 10.10.10.2 ##Tạo bản ghi tĩnh
ip name-server 8.8.8.8 ##Trỏ sang 8.8.8.8
ip dns server
ip domain-lookup
Cấu hình DHCP Server trên R1:
ip dhcp excluded-address 192.168.10.1
!
ip dhcp pool Pool_192.168.10.0
network 192.168.10.0 255.255.255.0
default-router 192.168.10.1
dns-server 192.168.10.1
!
Test lại:
Từ PC nhận DHCP và ping thử file.local xem có phân giải không?

Thử ping google.com cũng OK

Trên R1 show:
R1#show ip dns view
DNS View default parameters:
Logging is off
DNS Resolver settings:
Domain lookup is enabled
Default domain name:
Domain search list:
Lookup timeout: 3 seconds
Lookup retries: 2
Domain name-servers:
8.8.8.8
DNS Server settings:
Forwarding of queries is enabled
Forwarder timeout: 3 seconds
Forwarder retries: 2
Forwarder addresses:
- BÌNH TĨNH TRƯỚC HỘP THƯ SỐ – NGHỆ THUẬT NHẬN DIỆN EMAIL PHISHING TỪ GÓC NHÌN NGHIỆP VỤ
- HÓA THÂN THÀNH "KẺ TẤN CÔNG": KHI HIỂU RÕ CẠM BẪY, TA PHÒNG THỦ VỮNG VÀNG HƠN
- CÁC CÔNG CỤ XÂY DỰNG GIAO DIỆN ỨNG DỤNG BẰNG TRÍ TUỆ NHÂN TẠO (AI)
- Silent Lynx khai thác lỗ hổng WinRAR để triển khai Reverse Shell nhằm tấn công các cơ quan chính phủ
- Thông tin xác thực ConnectWise bị chiếm dụng, 173 môi trường Microsoft 365 bị truy cập trái phép