

ĐỊNH DANH, MFA VÀ ĐẶC QUYỀN TỐI THIỂU – NỀN TẢNG CỦA PHÒNG THỦ AN NINH MẠNG HIỆN ĐẠI
ĐỊNH DANH, MFA VÀ ĐẶC QUYỀN TỐI THIỂU – NỀN TẢNG CỦA PHÒNG THỦ AN NINH MẠNG HIỆN ĐẠI
Trong kiến trúc hệ thống thông tin truyền thống, an ninh mạng thường tập trung mạnh vào việc bảo vệ “vành đai mạng” bằng tường lửa, phân vùng mạng và các thiết bị kiểm soát truy cập.
Tuy nhiên, sự phát triển của điện toán đám mây, SaaS, làm việc từ xa và các mô hình truy cập phân tán đang làm thay đổi cách tiếp cận này. Người dùng có thể truy cập dữ liệu và dịch vụ từ nhiều vị trí, nhiều thiết bị và nhiều mạng khác nhau. Khi đó, câu hỏi quan trọng không còn đơn thuần là “người dùng đang ở trong mạng nào?”, mà là “người dùng là ai và họ được phép truy cập tài nguyên nào?”
Từ góc nhìn này, Identity Security trở thành một thành phần trung tâm trong chiến lược bảo vệ hệ thống.
1. Danh tính trở thành một vành đai bảo mật mới
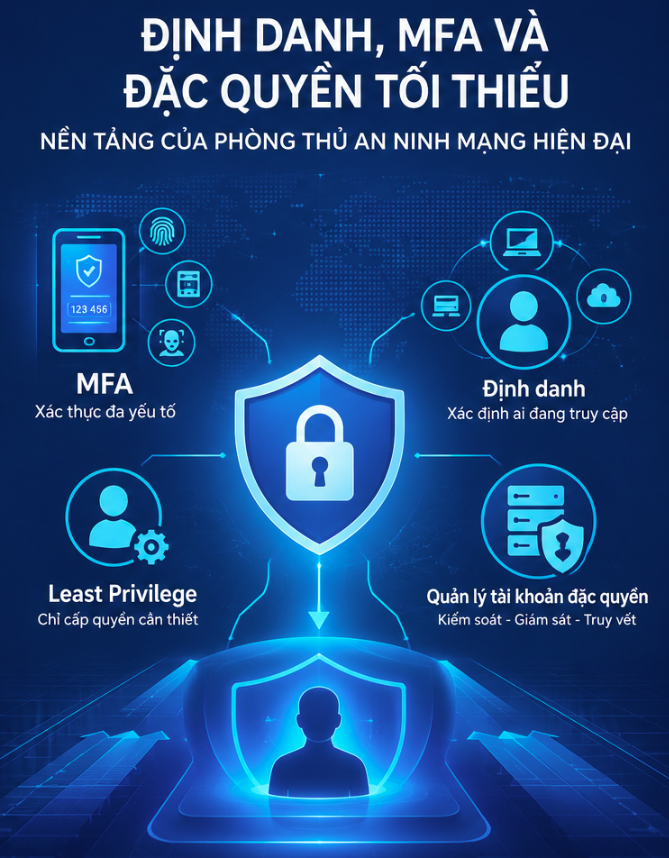
Quản lý định danh và truy cập tập trung vào ba vấn đề cơ bản: xác định người dùng, xác định quyền truy cập và bảo vệ tài nguyên.
Một danh tính bị chiếm quyền có thể cho phép kẻ tấn công truy cập email, dữ liệu, hệ thống nghiệp vụ hoặc các dịch vụ đám mây mà người dùng đó được cấp quyền.
Do đó, bảo vệ danh tính cần được tiếp cận như một lớp phòng thủ độc lập, kết hợp chặt chẽ giữa xác thực mạnh, quản lý quyền và giám sát hoạt động.
2. Từ mật khẩu truyền thống đến xác thực mạnh
Mật khẩu vẫn là một thành phần phổ biến trong xác thực, nhưng bản thân mật khẩu không đủ để bảo vệ những tài khoản có giá trị cao trước nguy cơ lộ thông tin xác thực.
Nội dung bài học tham chiếu NIST SP 800-63B, trong đó nhấn mạnh tầm quan trọng của độ dài mật khẩu/cụm mật khẩu và cách tiếp cận hiện đại đối với quản lý thông tin xác thực. Một điểm đáng chú ý là không nên áp dụng máy móc việc bắt người dùng thay đổi mật khẩu định kỳ nếu không có dấu hiệu cho thấy mật khẩu đã bị lộ.
Quan trọng hơn, tổ chức cần bổ sung các cơ chế xác thực mạnh hơn thay vì phụ thuộc duy nhất vào mật khẩu.
3. MFA – thêm một lớp bảo vệ cho danh tính
Multi-Factor Authentication (MFA) yêu cầu người dùng cung cấp từ hai yếu tố xác thực trở lên. Các yếu tố thường được chia thành ba nhóm:
- Điều người dùng biết: mật khẩu, PIN;
- Điều người dùng có: ứng dụng xác thực, khóa bảo mật;
- Điều người dùng là: vân tay, khuôn mặt.
Khi MFA được triển khai, việc kẻ tấn công có được mật khẩu không đồng nghĩa với việc họ có thể ngay lập tức đăng nhập vào hệ thống, bởi vẫn còn yêu cầu xác thực bổ sung.
Đặc biệt, tài khoản quản trị cần được ưu tiên triển khai MFA vì đây là những danh tính có khả năng tạo ra tác động lớn nhất nếu bị xâm phạm.
4. Không phải mọi phương thức MFA đều có mức độ bảo vệ như nhau
Một vấn đề quan trọng trong triển khai MFA là không nên chỉ quan tâm đến việc “đã bật MFA hay chưa”, mà cần xem xét chất lượng của phương thức xác thực.
Trong nội dung đào tạo, các phương thức xác thực được phân tích theo mức độ mạnh tương đối, trong đó khóa bảo mật được ưu tiên cao hơn ứng dụng xác thực, và SMS có mức độ bảo vệ thấp hơn các phương thức mạnh hơn.
Do đó, chiến lược Identity Security cần hướng tới việc lựa chọn phương thức MFA phù hợp với mức độ nhạy cảm của tài nguyên và mức độ rủi ro của từng nhóm tài khoản.
5. Least Privilege – chỉ cấp quyền cần thiết
Nếu MFA giúp xác định “ai đang đăng nhập”, thì nguyên tắc Least Privilege giải quyết câu hỏi “người đó được phép làm gì?”
Theo nguyên tắc này, mỗi tài khoản chỉ nên được cấp lượng quyền cần thiết để thực hiện công việc, không cấp quyền vượt quá nhu cầu nghiệp vụ.
Việc sử dụng tài khoản quản trị cho các công việc hàng ngày là một rủi ro đáng kể. Nếu tài khoản đó bị xâm nhập, kẻ tấn công có thể trực tiếp tiếp cận các tài nguyên với mức quyền cao.
Vì vậy, một quy tắc quan trọng được nhấn mạnh trong bài học là không sử dụng tài khoản quản trị miền để đăng nhập và thực hiện công việc thông thường trên máy trạm.
6. Phân tầng quyền quản trị
Trong các hệ thống có quy mô lớn, quản lý đặc quyền cần được phân tầng để hạn chế khả năng một tài khoản bị xâm nhập dẫn đến mất kiểm soát toàn bộ hệ thống.
Mô hình Tier 0, Tier 1 và Tier 2 giúp phân tách các nhóm tài nguyên và quyền quản trị theo mức độ quan trọng. Việc phân tầng tạo ra các ranh giới kiểm soát, qua đó hạn chế phạm vi ảnh hưởng khi một tài khoản hoặc một hệ thống bị xâm nhập.
Đây là một nguyên tắc quan trọng trong thiết kế phòng thủ: không để một danh tính duy nhất có khả năng kiểm soát mọi lớp của hệ thống.
7. Tài khoản đặc quyền – mục tiêu có giá trị cao
Trong thực tế, không chỉ tài khoản quản trị mới cần được bảo vệ. Các tài khoản dịch vụ và tài khoản dùng chung cũng có thể tạo ra rủi ro đáng kể.
Tài khoản dịch vụ thường hoạt động tự động và có thể bị bỏ quên trong quá trình quản trị. Trong khi đó, tài khoản dùng chung làm giảm khả năng truy vết vì khó xác định chính xác người nào đã thực hiện một thao tác cụ thể.
Do đó, tổ chức cần kiểm soát vòng đời của tài khoản đặc quyền, giới hạn số lượng người được cấp quyền cao, bảo vệ thông tin xác thực và ghi nhật ký đầy đủ các hoạt động đặc quyền.
8. MFA và Least Privilege trong chuỗi tấn công
Một điểm nổi bật của bài học là MFA và Least Privilege không được trình bày như những cấu hình độc lập mà được đặt trong chuỗi tấn công thực tế.
Trong kịch bản mô phỏng, sau khi kẻ tấn công xâm nhập vào máy trạm, chiếm được thông tin tài khoản quản trị nhưng gặp phải lớp bảo vệ MFA, quá trình leo thang và tiếp tục mở rộng phạm vi kiểm soát sẽ trở nên khó khăn hơn.
Điều này minh họa một nguyên tắc quan trọng của phòng thủ hiện đại: mỗi lớp bảo mật cần được thiết kế để làm gián đoạn một hoặc nhiều bước trong chuỗi tấn công.
9. Identity Security và tư duy Zero Trust
Những nguyên tắc trên có mối liên hệ chặt chẽ với tư duy Zero Trust. Trong môi trường số phân tán, việc một thiết bị hoặc người dùng đang ở trong mạng nội bộ không nên tự động được xem là đáng tin cậy.
Thay vào đó, hệ thống cần liên tục xác định danh tính, kiểm tra quyền truy cập và áp dụng mức đặc quyền phù hợp với từng yêu cầu.
Theo cách tiếp cận này, bảo vệ danh tính không chỉ là nhiệm vụ của hệ thống quản lý tài khoản mà trở thành một thành phần xuyên suốt của kiến trúc an ninh mạng.
10. Kết hợp Identity Security với Endpoint Security
Identity Security và Endpoint Security có mối quan hệ mật thiết.
Một thiết bị được làm cứng tốt nhưng tài khoản quản trị không được bảo vệ vẫn có thể trở thành điểm yếu. Ngược lại, MFA mạnh nhưng thiết bị đầu cuối không được kiểm soát, không có bản vá hoặc chạy phần mềm không rõ nguồn gốc cũng tạo ra nhiều rủi ro.
Vì vậy, một chiến lược phòng thủ hiệu quả cần kết hợp đồng thời:
Thiết bị an toàn + Danh tính được bảo vệ + Quyền tối thiểu + MFA + Giám sát và truy vết.
Đây là cách tiếp cận giúp tổ chức chuyển từ bảo vệ từng thành phần riêng lẻ sang xây dựng kiến trúc phòng thủ tích hợp.
Kết luận
Trong quá trình chuyển đổi số, danh tính ngày càng trở thành thành phần có giá trị cao đối với cả người dùng hợp pháp và kẻ tấn công. Một tài khoản bị chiếm quyền có thể trở thành điểm khởi đầu cho các hoạt động truy cập trái phép, leo thang đặc quyền và mở rộng phạm vi tấn công.
Do đó, MFA, Least Privilege và quản lý tài khoản đặc quyền cần được xem là những năng lực cốt lõi trong quản trị an ninh mạng hiện đại.
Từ việc xác thực người dùng, kiểm soát quyền truy cập đến ghi nhật ký và truy vết, mỗi lớp kiểm soát đều góp phần làm giảm khả năng kẻ tấn công chuyển một thông tin xác thực bị lộ thành quyền kiểm soát toàn bộ hệ thống.
Trong bối cảnh hạ tầng số ngày càng phân tán, bảo vệ danh tính chính là bảo vệ quyền truy cập vào tài nguyên số – và đây là một trong những nền tảng quan trọng để xây dựng hệ thống an toàn, có khả năng chống chịu trước các cuộc tấn công mạng hiện đại.
- Xây dựng tài liệu hệ thống
- GENERATE AI DIAGRAM TRONG VISUAL PARADIGM
- Khám phá ngành mạng máy tính: Cơ hội nghề nghiệp đột phá và tương lai định hình 2026
- QMIX – Kỹ thuật học tăng cường sâu đa tác tử cho các bài toán ra quyết định phối hợp
- Lỗ hổng nghiêm trọng trong Docker Sandboxes có thể cho phép mã độc truy cập tệp trên macOS host