



Dynamic ACL
Sơ đồ:
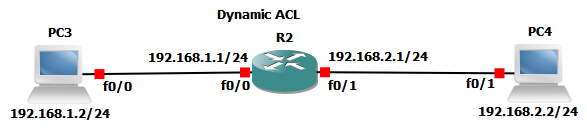
Mô tả:
Thực hiện Dynamic ACL để đảm bảo rằng PC2 phải được xác thực trước khi được phép truy cập tài nguyên trên PC1.
Cấu hình:
+ Tạo thông tin người dùng
Gateway(config)# username dtu password dtu
+ Cấu hình Dynamic ACL theo người dùng
Gateway(config)# username dtu autocommand access-enable
+ Kết hợp ACL với Dynamic ACL
Access-list 100 permit tcp any host 192.168.2.1 eq 23
+ Cấu hình Dynamic ACL
Access-list 100 dynamic DYNACL permit ip any host 192.168.2.1
Access-list 100 deny ip any any
+ Cấu hình login trên vty
Gateway(config)# line vty 0 4
Gateway(config)# login local
+ Cấu hình trên Interface f0/1
Interface f0/1
Ip add 192.168.2.1 255.255.255.0
Ip access-group 100 in
+ Kiểm tra: Khi chưa thực hiện xác thực ACL sẽ không được active, việc truy cập sẽ không thành công.
Gateway# show access-list
R2#show access-lists
Extended IP access list 100
10 permit tcp any host 192.168.2.1 eq telnet
20 Dynamic DYNACL permit ip any host 192.168.2.1
30 deny ip any any
R2#
Thực hiện xác thực bằng cách telnet từ PC2 vào Gateway => Giao tiếp thành công.
R2#show access-lists
Extended IP access list 100
10 permit tcp any host 192.168.2.1 eq telnet (63 matches)
20 Dynamic DYNACL permit ip any host 192.168.2.1
permit ip any host 192.168.2.1
30 deny ip any any
R2#
Tuy nhiên, trong trường hợp này địa chỉ nguồn là any nên dễ dẫn đến lỗ hổng bảo mật. Với dòng lệnh sau địa chỉ của thiết bị được xác thực sẽ được cho phép.
Gateway(config)# username dtu autocommand access-enable host
Gateway# show access-list
R2#show access-lists
Extended IP access list 100
10 permit tcp any host 192.168.2.1 eq telnet (126 matches)
20 Dynamic DYNACL permit ip any host 192.168.2.1
permit ip host 192.168.2.2 host 192.168.2.1
permit ip any host 192.168.2.1
30 deny ip any any
R2#
Mặc định sau khi ACL được tạo ra, ACL sẽ tồn tại 120 phút, để thay đổi thời gian timeout là 5 phút nếu không xảy ra bất kỳ hoạt động nào từ PC2 đến PC1 thì dùng lệnh:
Gateway(config)# username dtu autocommand access-enable host timeout 5
(dangocuong@gmail.com)
- BÌNH TĨNH TRƯỚC HỘP THƯ SỐ – NGHỆ THUẬT NHẬN DIỆN EMAIL PHISHING TỪ GÓC NHÌN NGHIỆP VỤ
- HÓA THÂN THÀNH "KẺ TẤN CÔNG": KHI HIỂU RÕ CẠM BẪY, TA PHÒNG THỦ VỮNG VÀNG HƠN
- CÁC CÔNG CỤ XÂY DỰNG GIAO DIỆN ỨNG DỤNG BẰNG TRÍ TUỆ NHÂN TẠO (AI)
- Silent Lynx khai thác lỗ hổng WinRAR để triển khai Reverse Shell nhằm tấn công các cơ quan chính phủ
- Thông tin xác thực ConnectWise bị chiếm dụng, 173 môi trường Microsoft 365 bị truy cập trái phép