



BẢO VỆ THIẾT BỊ ĐẦU CUỐI – TUYẾN PHÒNG THỦ QUAN TRỌNG TRONG AN NINH MẠNG HIỆN ĐẠI
BẢO VỆ THIẾT BỊ ĐẦU CUỐI – TUYẾN PHÒNG THỦ QUAN TRỌNG TRONG AN NINH MẠNG HIỆN ĐẠI
Trong quá trình chuyển đổi số, thiết bị đầu cuối ngày càng trở thành thành phần không thể thiếu trong hoạt động của cơ quan, doanh nghiệp và các tổ chức. Máy tính cá nhân, máy trạm, máy chủ, thiết bị làm việc từ xa hay các thiết bị kết nối mạng đều là nơi người dùng tương tác trực tiếp với hệ thống thông tin và dữ liệu.
Tuy nhiên, chính đặc điểm này khiến thiết bị đầu cuối trở thành một trong những mục tiêu thường xuyên bị kẻ tấn công nhắm tới. Chỉ một thiết bị bị xâm nhập có thể trở thành điểm tựa để kẻ tấn công tiếp tục thực hiện các hoạt động leo thang đặc quyền, duy trì hiện diện, thu thập thông tin và mở rộng phạm vi tấn công trong toàn hệ thống.
1. Thiết bị đầu cuối – điểm khởi đầu của nhiều cuộc tấn công
Khác với các hệ thống hạ tầng được quản trị tập trung, thiết bị đầu cuối thường gắn trực tiếp với người sử dụng. Đây là nơi email được mở, tệp tin được tải xuống, phần mềm được cài đặt và các tài khoản nghiệp vụ được sử dụng hàng ngày.
Trong thực tế, một cuộc tấn công có thể bắt đầu từ những hành vi tưởng như rất bình thường: người dùng mở một liên kết độc hại, tải một phần mềm từ nguồn không chính thức, sử dụng USB không được kiểm soát hoặc làm việc trên một máy tính chưa được cập nhật bản vá.
Bài học về an ninh mạng vì vậy không chỉ tập trung vào việc “phát hiện mã độc”, mà cần hướng tới việc ngăn chặn kẻ tấn công ngay từ điểm xâm nhập ban đầu.
2. Nhận diện đường tấn công theo MITRE ATT&CK
Để phân tích hành vi tấn công một cách có hệ thống, nội dung đào tạo sử dụng MITRE ATT&CK như một khung tham chiếu để mô hình hóa các kỹ thuật tấn công thực tế. Trong phạm vi bảo vệ thiết bị đầu cuối, chuỗi tấn công được tiếp cận qua các giai đoạn chính: xâm nhập ban đầu, thực thi, duy trì hiện diện và leo thang đặc quyền.
Xâm nhập ban đầu có thể xuất phát từ email độc hại, phần mềm không rõ nguồn gốc, USB cá nhân, lỗ hổng chưa được vá hoặc các dịch vụ quản trị từ xa bị phơi lộ trên Internet.
Sau khi có được chỗ đứng, kẻ tấn công tìm cách thực thi mã độc trên thiết bị. Mã độc có thể hoạt động dưới dạng tiến trình nền hoặc cố gắng ngụy trang dưới những tiến trình hợp pháp.
Tiếp theo là giai đoạn duy trì hiện diện (Persistence). Kẻ tấn công có thể thiết lập cơ chế tự động khởi chạy khi hệ thống khởi động, tạo tác vụ định kỳ hoặc sử dụng các dịch vụ ẩn. Điều này cho thấy việc xóa một tệp đáng ngờ chưa chắc đã đồng nghĩa với việc thiết bị đã được làm sạch hoàn toàn.
Cuối cùng, kẻ tấn công tìm cách leo thang đặc quyền từ tài khoản người dùng thông thường lên tài khoản quản trị. Khi có quyền cao hơn, phạm vi kiểm soát đối với thiết bị và các tài nguyên liên quan cũng tăng lên đáng kể.
3. Phần mềm không rõ nguồn gốc – một cửa ngõ nguy hiểm
Một trong những tình huống điển hình được sử dụng trong bài học là việc người dùng tải và cài đặt một bộ phần mềm từ nguồn không chính thức.
Phần mềm “miễn phí” hoặc phần mềm crack có thể tiềm ẩn nhiều rủi ro: mã độc được tích hợp trong bộ cài, không được cung cấp bản vá bảo mật chính thức hoặc tạo ra các cơ chế cho phép kẻ tấn công kiểm soát thiết bị.
Đáng chú ý, các dấu hiệu cảnh báo có thể xuất hiện ngay trước khi người dùng cài đặt phần mềm, chẳng hạn như nguồn tải không rõ ràng, yêu cầu tắt phần mềm bảo vệ hoặc yêu cầu quyền quản trị bất thường đối với một tiện ích nhỏ.
Đây là một trong những điểm quan trọng của an ninh mạng: phòng thủ hiệu quả không nhất thiết bắt đầu bằng một hệ thống bảo mật phức tạp; đôi khi nó bắt đầu từ việc người dùng biết dừng lại đúng lúc.
4. Làm cứng thiết bị đầu cuối bằng Security Baseline
Sau khi nhận diện đường tấn công, bước tiếp theo là giảm bề mặt tấn công của thiết bị.
Security Baseline có thể được hiểu là tập hợp các cấu hình an toàn tối thiểu được áp dụng nhất quán cho các thiết bị trong tổ chức. Cấu hình mặc định của hệ điều hành thường ưu tiên khả năng sử dụng và tính tương thích; do đó, không nên mặc nhiên coi thiết bị mới cài đặt là thiết bị đã được bảo vệ đầy đủ.
Việc xây dựng baseline giúp tổ chức kiểm soát và chuẩn hóa các thiết lập quan trọng như:
- Vô hiệu hóa các giao thức và dịch vụ không cần thiết;
- Hạn chế tài khoản mặc định;
- Giới hạn quyền quản trị;
- Tăng cường chính sách bảo mật;
- Kiểm soát bề mặt tấn công;
- Bật và duy trì nhật ký hệ thống.
Trong quá trình triển khai, tổ chức có thể tham khảo các chuẩn như CIS Benchmarks và Microsoft Security Baseline thay vì tự xây dựng toàn bộ cấu hình từ đầu.
5. Quản lý bản vá – giảm nguy cơ khai thác lỗ hổng
Một thiết bị được cấu hình an toàn nhưng vẫn tồn tại lỗ hổng chưa được vá sẽ tiếp tục là mục tiêu tiềm năng.
Quản lý bản vá không nên được xem là một hoạt động thực hiện một lần, mà là một quy trình liên tục dựa trên mức độ rủi ro. Quy trình gồm các bước cơ bản: kiểm kê tài sản và phần mềm, xác định mức độ ưu tiên, thử nghiệm bản vá, triển khai và theo dõi kết quả.
Đặc biệt, khi nguồn lực hạn chế, tổ chức cần ưu tiên xử lý những lỗ hổng có khả năng bị khai thác trong thực tế thay vì cố gắng cập nhật tất cả hệ thống cùng một lúc.
6. Kiểm soát phần mềm và xây dựng môi trường an toàn
Bên cạnh bản vá, việc kiểm soát phần mềm được phép cài đặt cũng là một thành phần quan trọng của Endpoint Security.
Tổ chức nên xây dựng danh mục phần mềm được phép sử dụng, cung cấp kênh phân phối phần mềm chính thức và định kỳ rà soát để phát hiện các ứng dụng không nằm trong danh mục.
Cách tiếp cận này không chỉ giải quyết vấn đề bản quyền mà còn giảm đáng kể nguy cơ người dùng vô tình đưa mã độc vào hệ thống thông qua phần mềm không rõ nguồn gốc.
7. Từ phòng thủ thiết bị đến phòng thủ theo chuỗi tấn công
Điểm quan trọng của Endpoint Security hiện đại là không nên xem mỗi biện pháp bảo mật như một giải pháp độc lập.
Email filtering có thể hạn chế xâm nhập ban đầu; Application Control giúp giảm khả năng thực thi mã độc; Security Baseline làm giảm bề mặt tấn công; Least Privilege hạn chế leo thang đặc quyền; còn Logging và Monitoring tạo dữ liệu phục vụ phát hiện và điều tra.
Như vậy, mục tiêu không phải là xây dựng một “bức tường tuyệt đối”, mà là tạo ra nhiều lớp kiểm soát liên kết với nhau, để khi một lớp bị vượt qua, các lớp tiếp theo vẫn có khả năng ngăn chặn hoặc phát hiện hành vi bất thường.
8. Từ kiến thức đến năng lực thực chiến
Nội dung đào tạo không dừng ở lý thuyết mà được chuyển hóa thành hoạt động thực hành trên môi trường máy ảo cô lập, gồm Kali, pfSense và Windows. Học viên thực hiện các thao tác làm cứng hệ thống, bật cơ chế bảo vệ, cấu hình chính sách và kiểm chứng hiệu quả trước và sau khi áp dụng baseline.
Đặc biệt, việc sử dụng các kỹ thuật mô phỏng và đối chiếu với MITRE ATT&CK giúp người học nhìn thấy mối liên hệ giữa kỹ thuật tấn công – biện pháp phòng thủ – nhật ký hệ thống.
Kết luận
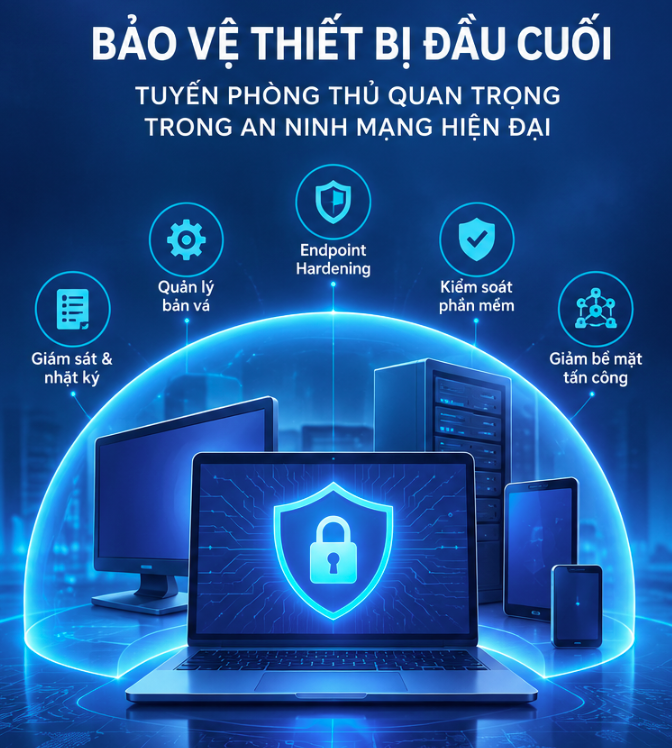
Trong hệ sinh thái số hiện đại, mỗi thiết bị đầu cuối có thể được xem như một cửa ngõ dẫn vào tổ chức. Bảo vệ thiết bị đầu cuối vì vậy không chỉ là cài đặt phần mềm chống mã độc, mà là một quá trình tổng thể bao gồm giảm bề mặt tấn công, chuẩn hóa cấu hình, quản lý bản vá, kiểm soát phần mềm, quản lý đặc quyền và tăng cường khả năng giám sát.
Một chiến lược Endpoint Security hiệu quả cần được xây dựng trên tư duy phòng thủ theo chuỗi tấn công: biết kẻ tấn công có thể vào bằng cách nào, hiểu họ có thể làm gì sau khi xâm nhập và chủ động thiết kế các lớp kiểm soát để ngăn chặn từng bước.
Đây cũng chính là nền tảng để xây dựng năng lực phòng thủ chủ động và nâng cao khả năng chống chịu của tổ chức trước các mối đe dọa an ninh mạng ngày càng phức tạp.